


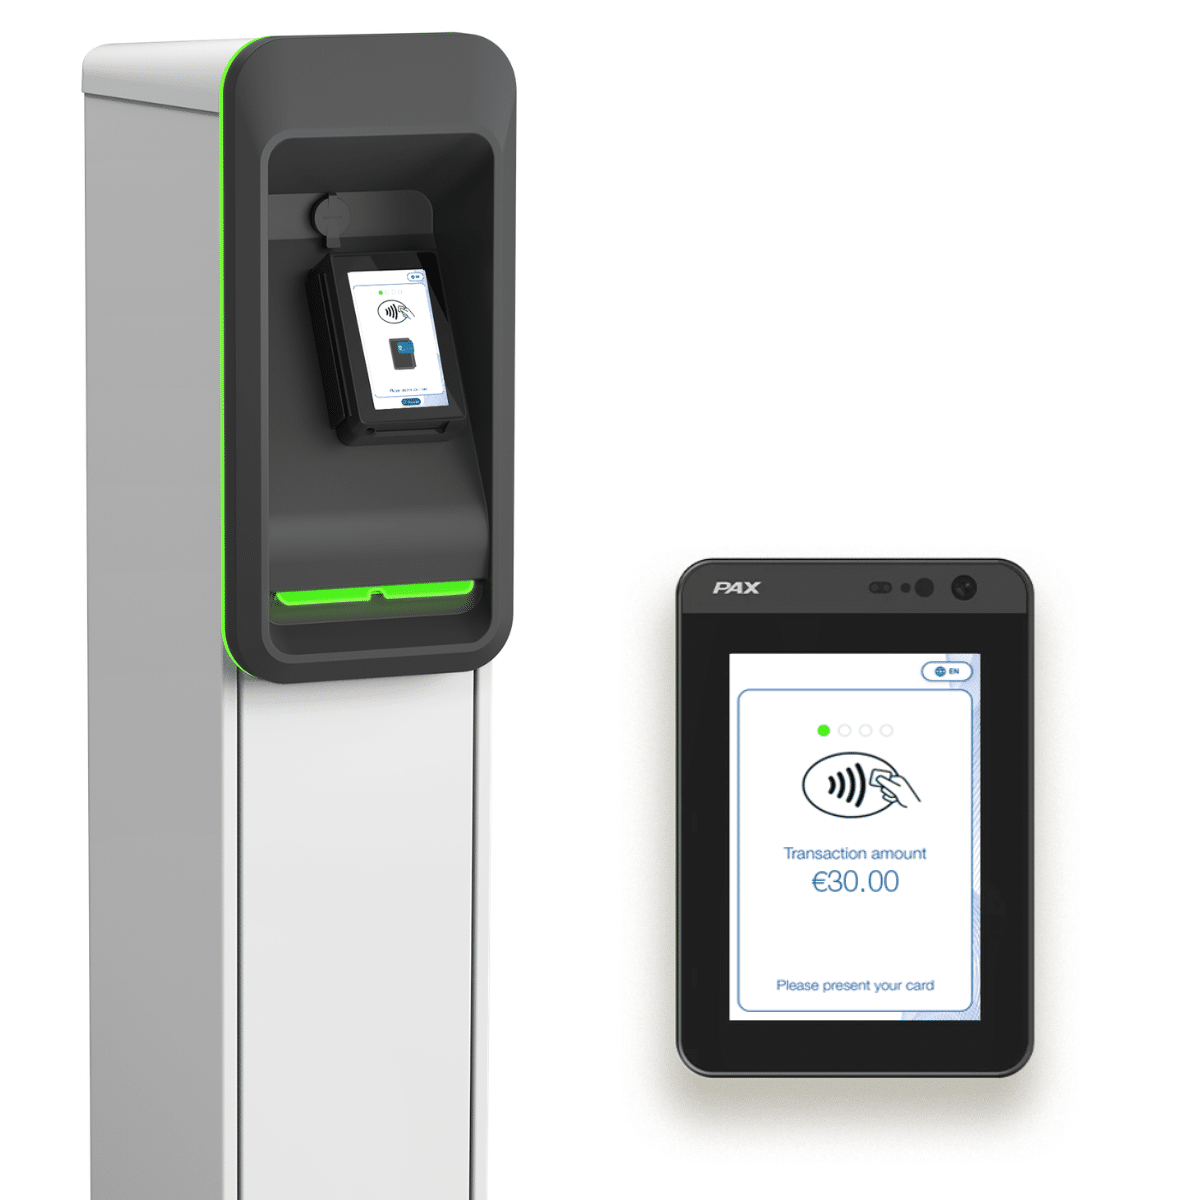
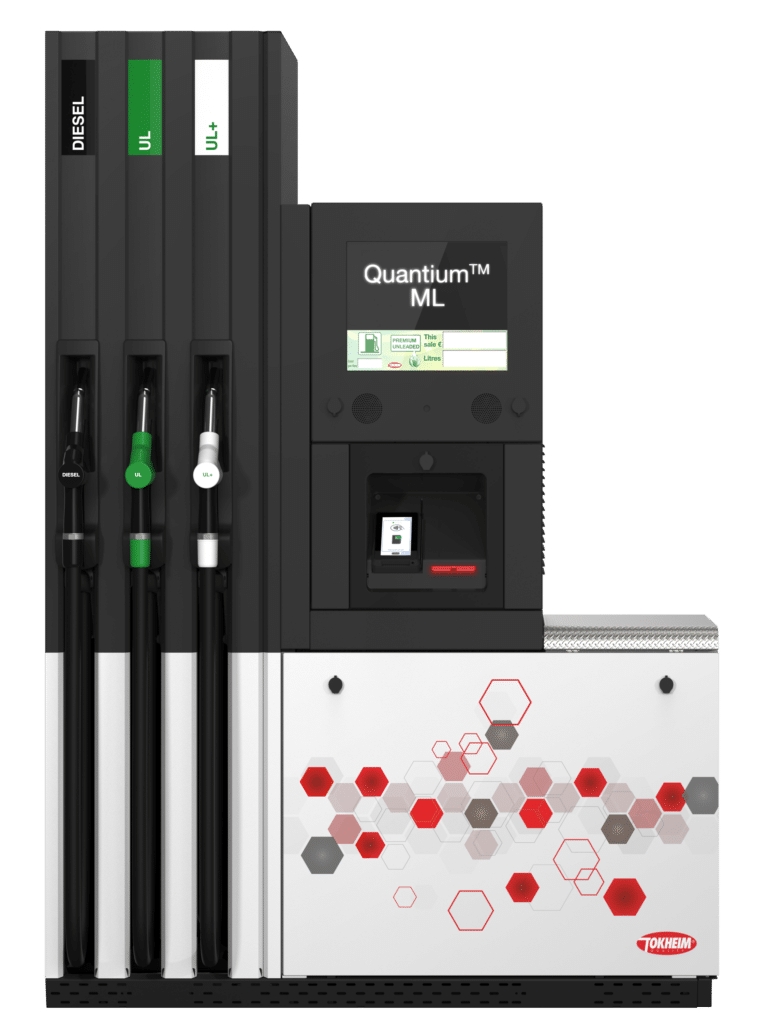
En terminal, der står alene ude på forpladsen, er netop den slags sted, hvor svindlere prøver at sætte en skimmer på eller pille ved kortlæseren. Sker det, er det ikke kun kundernes kortdata, der er i fare. Det er også tilliden til din station. Derfor er sikkerheden i Crypto NOVA bygget ind fra starten og ikke sat på bagefter.
Godkendt efter PCI PTS 6.x med SRED
PCI PTS er den standard, kortbranchen bruger til at godkende terminaler, der læser kort og PIN-koder. Crypto NOVA er godkendt efter version 6.x og med SRED (Secure Reading and Exchange of Data). Det betyder, at kortdata bliver beskyttet allerede i det øjeblik, kortet bliver læst, og ikke først senere i kæden.
Kortdata krypteres med det samme
NOVA krypterer kortdata i realtid (P2PE, point-to-point encryption), så oplysningerne er krypterede hele vejen fra terminalen og videre. Bag terminalen sidder Tokheim OASE™, som selv er certificeret efter PCI DSS og PCI P2PE. Sammen betyder det, at der ikke ligger læsbare kortnumre på stationen, som nogen kan stjæle.
Beskyttelse mod skimming og manipulation i selve hardwaren
Beskyttelsen mod skimming og manipulation er en del af terminalens design. Den er ikke et ekstra lag, der kan glemmes eller slås fra, og den sidder der fra den dag, terminalen bliver sat op.
Hvad det betyder for dig
Når kortdata er krypterede fra terminalen og hele vejen gennem OASE, bliver det lettere at leve op til kravene i PCI DSS. Og fordi OASE står for godkendelsen af kortene, kan du skifte indløser senere uden at skifte udstyret på stationen ud.

