


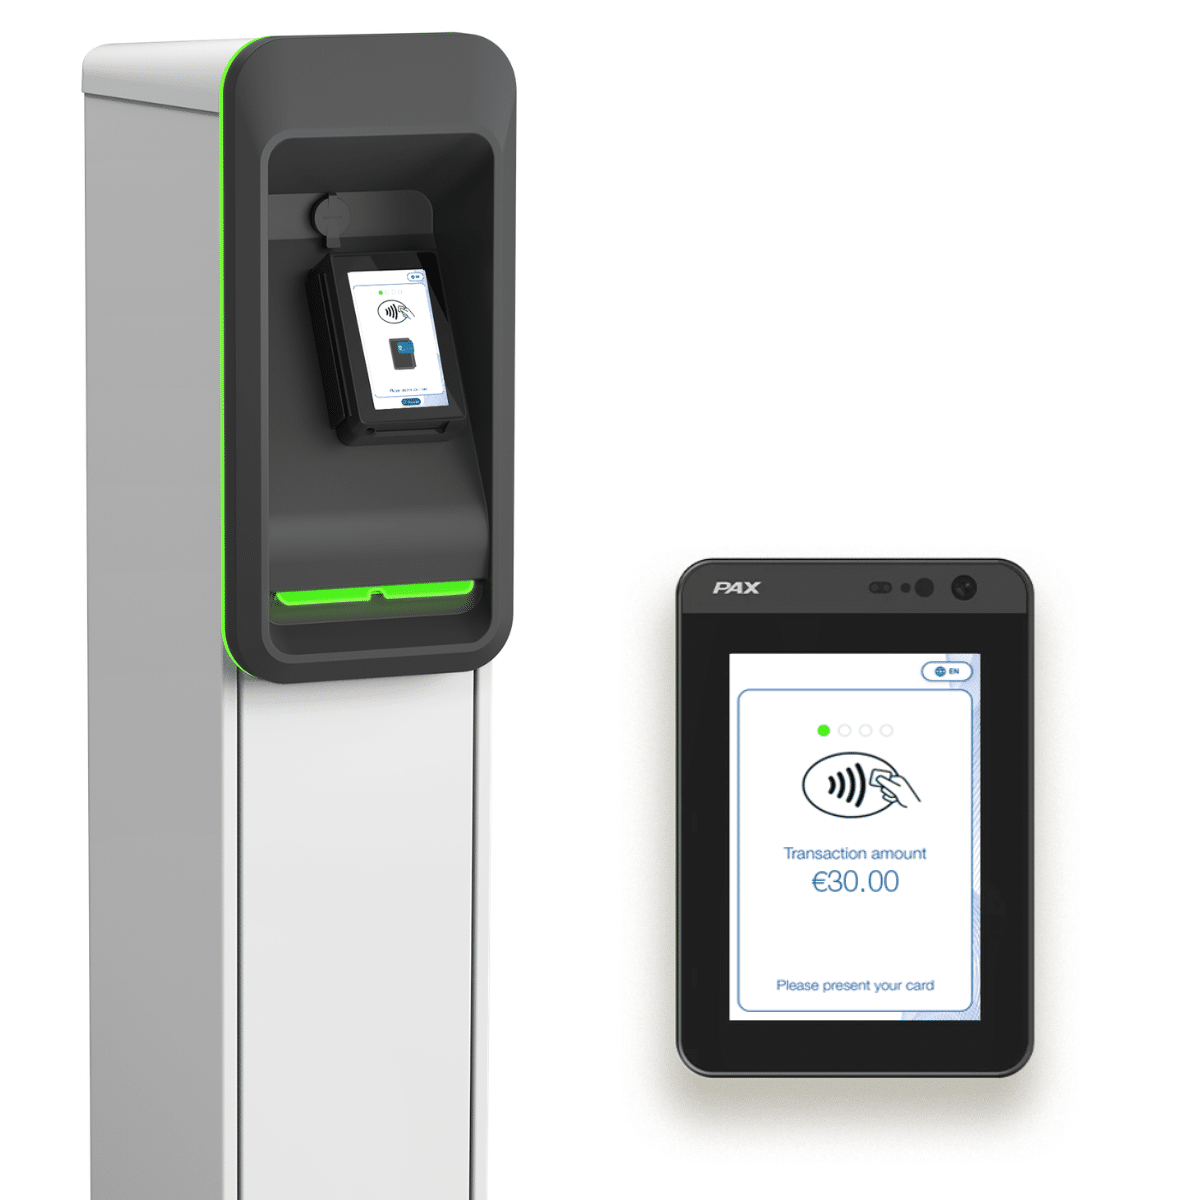
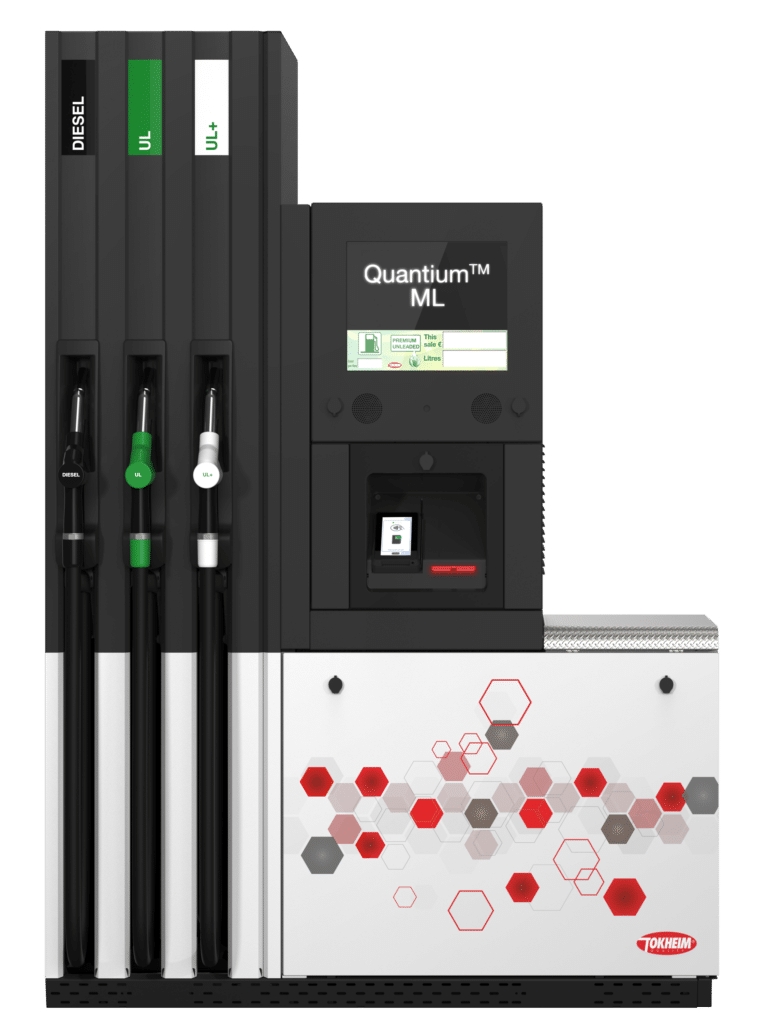
En terminal som står alene ute på forplassen, er akkurat den typen sted der svindlere prøver å sette på en skimmer eller tukle med kortleseren. Skjer det, er det ikke bare kundenes kortdata som står i fare. Det er også tilliten til stasjonen din. Derfor er sikkerheten i Crypto NOVA bygget inn fra starten og ikke lagt på i etterkant.
Godkjent etter PCI PTS 6.x med SRED
PCI PTS er standarden kortbransjen bruker for å godkjenne terminaler som leser kort og PIN-koder. Crypto NOVA er godkjent etter versjon 6.x og med SRED (Secure Reading and Exchange of Data). Det betyr at kortdata blir beskyttet allerede i det øyeblikket kortet blir lest, og ikke først senere i kjeden.
Kortdata krypteres med en gang
NOVA krypterer kortdata i sanntid (P2PE, point-to-point encryption), slik at opplysningene er kryptert hele veien fra terminalen og videre. Bak terminalen sitter Tokheim OASE™, som selv er sertifisert etter PCI DSS og PCI P2PE. Til sammen betyr det at det ikke ligger lesbare kortnumre på stasjonen som noen kan stjele.
Beskyttelse mot skimming og manipulering i selve maskinvaren
Beskyttelsen mot skimming og manipulering er en del av terminalens design. Den er ikke et ekstra lag som kan glemmes eller slås av, og den er der fra den dagen terminalen blir satt opp.
Hva det betyr for deg
Når kortdata er kryptert fra terminalen og hele veien gjennom OASE, blir det enklere å oppfylle kravene i PCI DSS. Og fordi OASE står for godkjenningen av kortene, kan du bytte innløser senere uten å bytte ut utstyret på stasjonen.

