


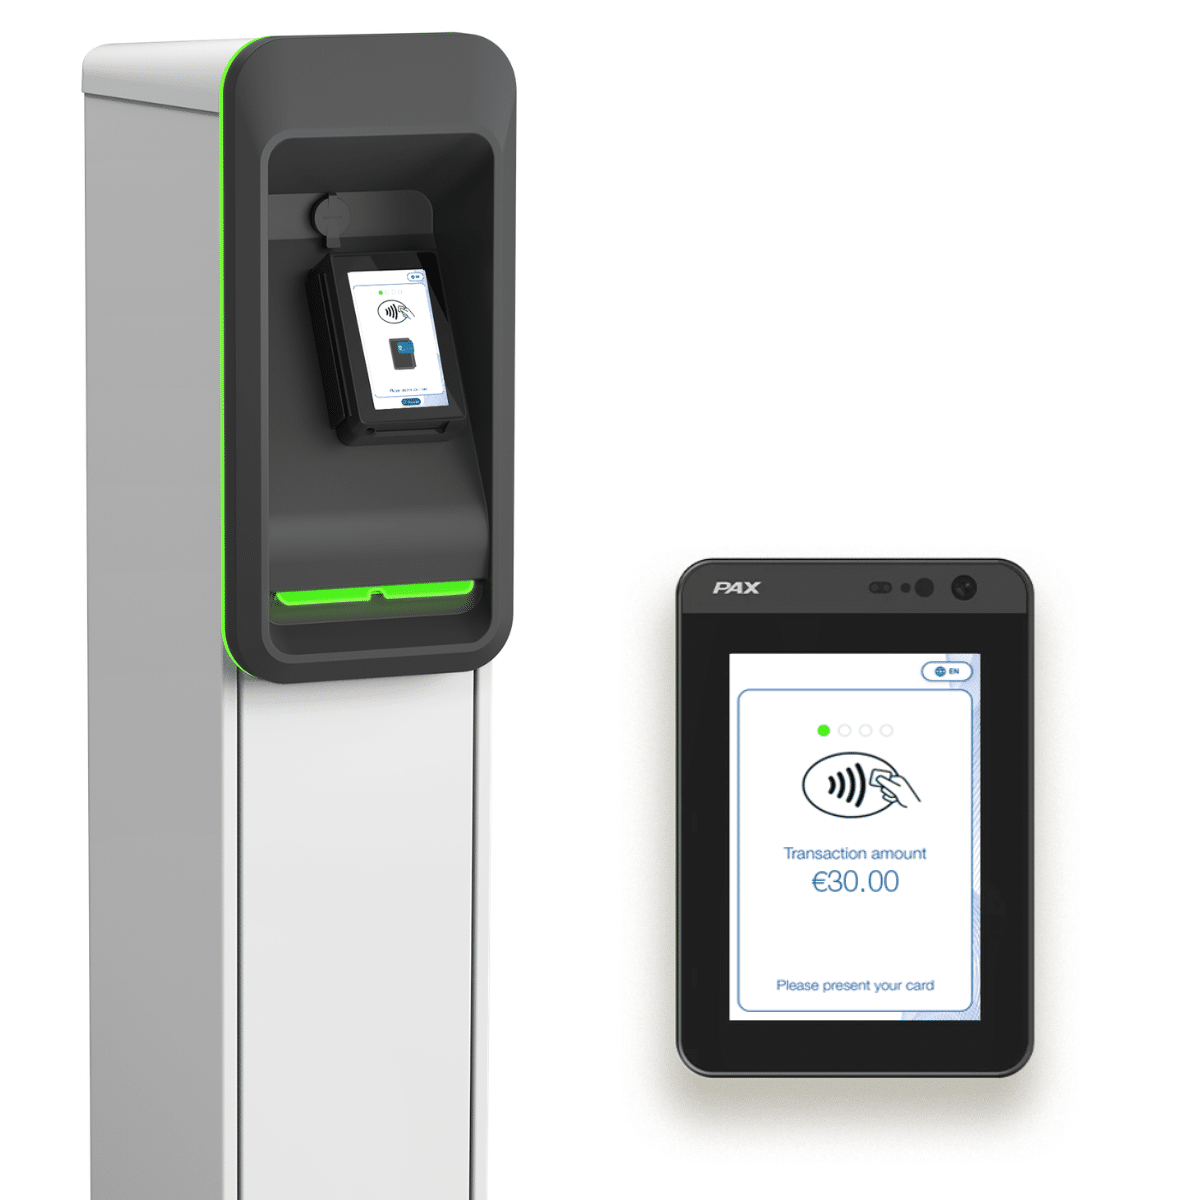
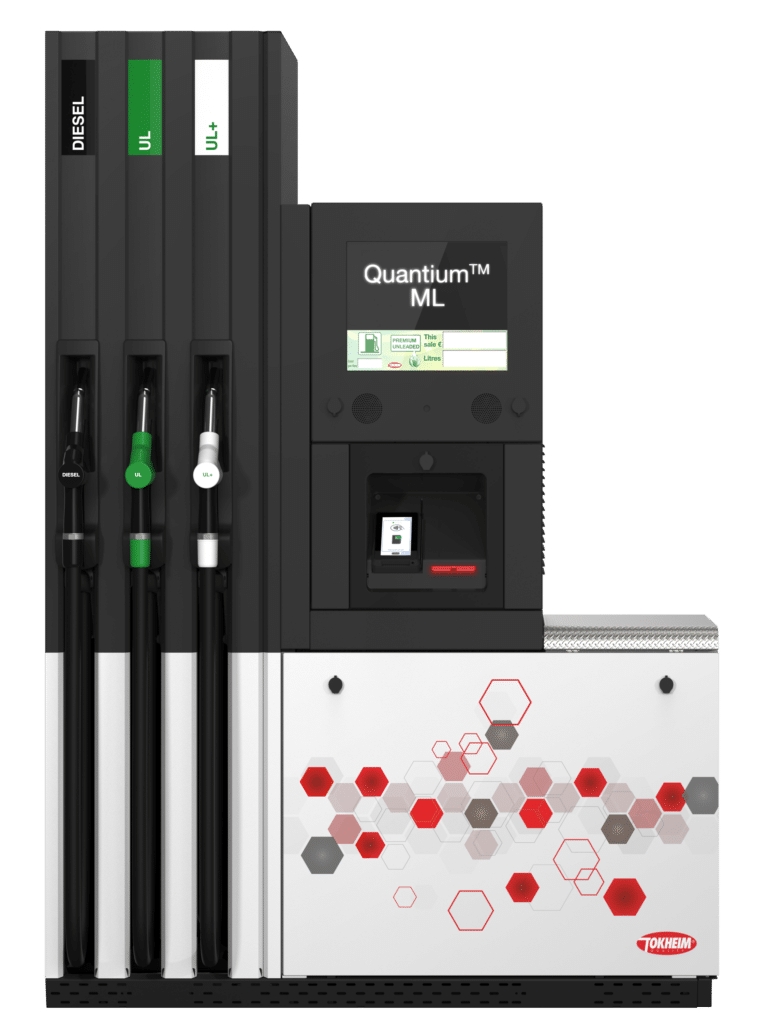
En terminal som står ensam ute vid pumparna är just den sortens ställe där bedragare försöker sätta dit en skimmer eller mixtra med kortläsaren. Händer det är det inte bara kundernas kortdata som står på spel. Det är också förtroendet för din station. Därför är säkerheten i Crypto NOVA inbyggd från början och inte påklistrad i efterhand.
Godkänd enligt PCI PTS 6.x med SRED
PCI PTS är den standard som kortbranschen använder för att godkänna terminaler som läser kort och PIN-koder. Crypto NOVA är godkänd enligt version 6.x och med SRED (Secure Reading and Exchange of Data). Det betyder att kortdata skyddas redan i det ögonblick kortet läses, och inte först längre fram i kedjan.
Kortdata krypteras direkt
NOVA krypterar kortdata i realtid (P2PE, point-to-point encryption), så att uppgifterna är krypterade hela vägen från terminalen och vidare. Bakom terminalen sitter Tokheim OASE™, som själv är certifierad enligt PCI DSS och PCI P2PE. Tillsammans betyder det att det inte finns några läsbara kortnummer på stationen som någon kan stjäla.
Skydd mot skimning och manipulation i själva hårdvaran
Skyddet mot skimning och manipulation är en del av terminalens konstruktion. Det är inte ett extra lager som kan glömmas bort eller stängas av, och det finns där från den dag terminalen sätts upp.
Vad det betyder för dig
När kortdata är krypterade från terminalen och hela vägen genom OASE blir det lättare att uppfylla kraven i PCI DSS. Och eftersom OASE sköter auktoriseringen av korten kan du byta inlösare senare utan att byta ut utrustningen på stationen.

